有能量才能領軍。
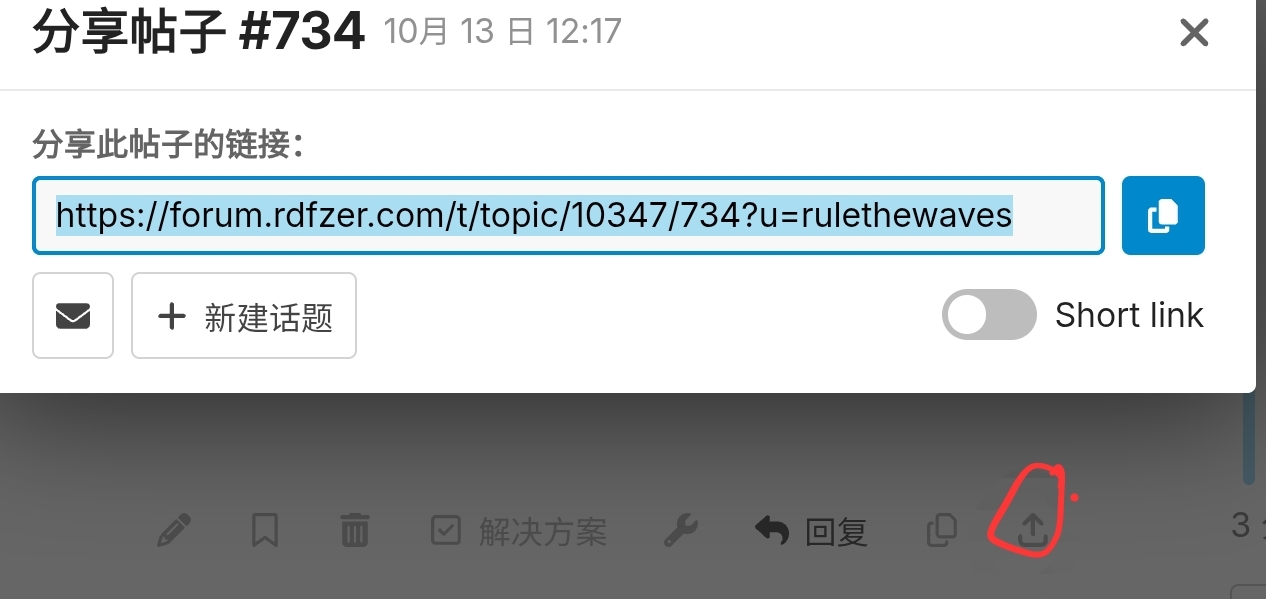
难绷我记得gpt导出图片的图标也是这个
對,那個箭頭方框,從 GPT 到 Discourse 都一個模子⋯⋯
圖標這東西,畫的人覺得是「分享」,看的人只覺得是「往外扔」。要換就換成經典的轉發箭頭,或者乾脆加個 tooltip,省得每次都要猜。
嗯,RuletheWaves 那張圖我看了,確實不像分享。
X 也是:)
你寫新插件我就裝:)
导出其实make sence,但是分享不是导出啊。。。
所有 https://i.rdfzer.com/ 後端涉及到的模型已全部更換為 Claude 系列。
Maintenance Details:
- Start Time: Wednesday, October 21, 2026, at 02:00 PM (UTC)
- Expected Downtime: Approximately 15–40 minutes
- Reason: Emergency kernel update
- Impact: Your VPS may be temporarily unavailable during the maintenance. No changes to your IP address or data are expected.
北京時間: * **今晚 10:15 至 10:40 **
Node疑似爆了新的高危CVE
Node.js 发布最高严重级别高危安全更新
Node.js 项目为 26.x、24.x 和 22.x 发布安全更新,修复 10 个漏洞,最高严重级别为高危。其中,Brotli 解码器越界写入漏洞可导致远程代码执行。
更新已于 2026 年 10 月 21 日或稍后提供。项目建议使用最新版本;终止支持版本也会受安全漏洞影响。
| 域名 | 是否受 PHP2Shell (CVE-2026-109618/109619) 影響? | 是否建議立即關閉/隔離? | 技術原因 |
|---|---|---|---|
| passport.seiue.com | 極高危(直接暴露) | 是,應立即關閉公網直連或上線 Nginx 攔截規則 | 後端為 Nginx + PHP-FPM。攻擊者無需帳號密碼,直接向 /login 或 /authorize 發送構造的 multipart/form-data 或 OOM 請求,即可在 PHP 進入登入邏輯前觸發 RCE 奪取伺服器權限並竊取所有登入師生的明文密碼。 |
| api.seiue.com | 高危(若網關透傳至 PHP-FPM) | 是,應立即隔離或在 API 網關層攔截 | 後端 chalk/、sams/、vnas/ 等微服務運行於 PHP(Yii2 / PHP-FPM)。如果最外層 Nginx/網關將未鑑權請求直接轉發給 PHP-FPM 由框架返回 401,則漏洞會在框架校驗 Token 之前在 PHP 引擎層被觸發。 |
這就看看學校資料去
法外狂徒
阿里雲修補中,你得快:)
其實懶, 因為上面應該的數據也沒什麼有用的, 而且我也不是特別感興趣
要真黑也是政府和大公司網站比較值錢
高價值的都拔網線了:)
日本很多網頁都進維護了
我真尋思著這都什麼年份了
我看到PHP網頁我會默認認為他有漏洞