RAVNIX Member, Patron Provider
Hi everyone,
We are currently moving to a new datacenter to improve service quality and uptime. Although this was planned for next week, our on-site team had to proceed earlier than expected and the migration is already underway.
We understand the disruption and sincerely apologize. Services should be restored progressively throughout the day.
All affected services will receive a 1-week billing extension.
Thank you for your patience and understanding.
IP 被換了,等我先把機器找回來⋯⋯
臨時鏈接已恢復,IP 已更新。
建議手動刷新,確保配置文件更新。
主樓更新:
sing-box MAC 端網路拓展安裝細化。
sing-box 不同終端說明。
更新腳本鏈接。
I’m sorry dear Proton, I’m just lazy as fuck
更新美區 Apple ID 註冊,之前別人鏈接被幹掉了。
帳號這種東西,儘早註冊好,老帳號,香。
主樓更新加入訂閱相關說明。
Grok 日後放開模型選擇且有 Claude 時,會考慮放入,現在,還不建議。
ChatGPT 网页端今天突然一堆人报 Model not found
解决方法:
是 OpenAI 开始查浏览器时区了,时区是中国就出问题。
有三个办法:
- Chrome/Edge 装个改时区插件,勾上按 IP 自动更新时区
- 换个浏览器或者改 UA,能暂时绕过去
- 设置里只删 http://chatgpt.com 的站点数据,也能临时好
不確定,遇到的,自己試。
主楼订阅后面的文件有更新(或者说老的用不了了),所以做了不需要订阅的转换版本:
vless://0d13d8d9-4da9-4b7c-9fd6-bde6045eae1a@136.148.76.20:443?encryption=none&flow=xtls-rprx-vision&security=reality&sni=download-installer.cdn.mozilla.net&fp=chrome&pbk=V4cQFNeSCTKnANhscZgC2kI5CsZeNNDhZ8TbDRs_FSE&sid=bd00592b&type=tcp&headerType=none&packetEncoding=xudp#vless-sb
vmess://eyJ2IjoiMiIsInBzIjoidm1lc3Mtc2IiLCJhZGQiOiIxMzYuMTQ4Ljc2LjIwIiwicG9ydCI6IjQ0MyIsImlkIjoiMGQxM2Q4ZDktNGRhOS00YjdjLTlmZDYtYmRlNjA0NWVhZTFhIiwiYWlkIjoiMCIsInNjeSI6ImF1dG8iLCJuZXQiOiJ3cyIsInR5cGUiOiJub25lIiwiaG9zdCI6InJhMTEyLmJkZnoubmV0IiwicGF0aCI6Ii9GUlZtVTVKVVp3eG9KYTFKbTVaMzlNa3IiLCJ0bHMiOiJ0bHMiLCJzbmkiOiJyYTExMi5iZGZ6Lm5ldCJ9
hysteria2://0d13d8d9-4da9-4b7c-9fd6-bde6045eae1a@136.148.76.20:48857/?obfs=salamander&obfs-password=lYSwdk2x9DBTeohpZ9AY&sni=ra112.bdfz.net&insecure=0&alpn=h3#hy2-sb
tuic://0d13d8d9-4da9-4b7c-9fd6-bde6045eae1a:0d13d8d9-4da9-4b7c-9fd6-bde6045eae1a@136.148.76.20:63471?congestion_control=bbr&udp_relay_mode=native&alpn=h3&sni=ra112.bdfz.net&insecure=0&heartbeat=10s#tuic5-sb
vless://f41443b1-b8fe-441e-96cb-a5d14cbaabb0@136.148.76.92:443?encryption=none&flow=xtls-rprx-vision&security=reality&sni=download-installer.cdn.mozilla.net&fp=chrome&pbk=P6dgGmHdkEwQujgTMRu4Hmsq31RiV9sDalWirDBMFEs&sid=bdea5e84&type=tcp&headerType=none&packetEncoding=xudp#vless-sb
vmess://eyJ2IjoiMiIsInBzIjoi dm1lc3Mtc2IiLCJhZGQi OiIxMzYuMTQ4Ljc2LjkyIiwicG9ydCI6IjQ0MyIsImlkIjoiZjQxNDQzYjEtYjhmZS00NDFlLTk2Y2ItYTVkMTRjYmFhYmIwIiwiYWlkIjoiMCIsInNjeSI6ImF1dG8iLCJuZXQiOiJ3cyIsInR5cGUiOiJub25lIiwiaG9zdCI6InJhMTU0LmJkZnoubmV0IiwicGF0aCI6Ii9qeXZwMzZ0VlpOR1c5VmZwajByRnhnU3MiLCJ0bHMiOiJ0bHMiLCJzbmkiOiJyYTE1NC5iZGZ6Lm5ldCJ9
hysteria2://f41443b1-b8fe-441e-96cb-a5d14cbaabb0@136.148.76.92:46239?obfs=salamander&obfs-password=l4ElMAYrLl2oH4VRAMxE&sni=ra154.bdfz.net&alpn=h3&insecure=0&mport=46239-46318&hop_interval=30#hy2-sb
tuic://f41443b1-b8fe-441e-96cb-a5d14cbaabb0:f41443b1-b8fe-441e-96cb-a5d14cbaabb0@136.148.76.92:41259?congestion_control=bbr&udp_relay_mode=native&alpn=h3&sni=ra154.bdfz.net&insecure=0&allow_insecure=0&zero_rtt_handshake=0&heartbeat=10s#tuic5-sb
以上复制粘贴至nekobox,应该有八个。连通性测试已做,都跑的通
Dear Customer,
We are notifying you of emergency maintenance scheduled for today, October 17, 2026, at 5:00 PM Eastern Time to address a critical security vulnerability, CVE-2026-99999 (PwnEscape).
About the Vulnerability:
CVE-2026-99999 is a critical Linux kernel vulnerability affecting KVM-based virtualization environments. The vulnerability could potentially allow a malicious virtual machine to escape its isolated environment and compromise the underlying host system.
This is an industry-wide security issue affecting KVM hypervisors running vulnerable Linux kernels, not an issue specific to RAVNIX.
You may have already received similar maintenance notifications from other hosting providers, as companies across the industry are working to address this vulnerability.
More information: https://www.cve.org/CVERecord?id=CVE-2026-99999
Maintenance Details:
-
Date: October 17, 2026
-
Start Time: 5:00 PM Eastern Time
-
Expected Downtime: Up to 10 minutes per hypervisor
-
Affected Services: KVM virtual servers (VPS/VDS)
-
Reason: Critical security updates for CVE-2026-99999
What We Are Doing:
Our infrastructure team has already successfully applied live patches to several hypervisors, allowing us to address the vulnerability without requiring an immediate reboot.
However, some hypervisors require traditional kernel updates and a full system reboot.
As an additional security precaution, we have decided to update and reboot all hypervisors, including those that have already been live patched. This will ensure that all systems are running the appropriate updated kernels and maintain a consistent security posture.
Expected Service Impact:
During maintenance, your virtual server will experience a temporary interruption while its host hypervisor reboots.
We anticipate that each hypervisor reboot will take no longer than 10 minutes. However, infrastructure maintenance always carries some risk, and unforeseen complications could extend the maintenance beyond our initial estimate.
Our team will actively monitor all systems throughout the process and work to minimize any disruption.
We apologize for the short notice and any inconvenience this may cause. Given the severity of this vulnerability, we believe taking immediate preventative action is necessary to protect our customers and infrastructure.
Thank you for your patience, understanding, and continued trust in RAVNIX.
Best regards,
RAVNIX Infrastructure Team
https://ravnix.gg
最近所有商家應該都會緊急打補丁⋯⋯
Dear Customer,
We are writing to confirm that the scheduled kernel upgrades to address CVE-2026-99999have now been successfully completed across all affected RAVNIX hypervisors.
We sincerely apologize for the delays experienced on some hypervisors during this maintenance.
While the majority of upgrades proceeded as expected, several hypervisors encountered unexpected issues following their reboots, requiring additional troubleshooting and intervention.
To minimize risk and ensure the stability of customer services, our team performed these upgrades one hypervisor at a time, verifying that each system was operating correctly before proceeding to the next.
Unfortunately, these complications extended the overall maintenance window, with some hypervisors not receiving their updates until approximately four hours after the originally scheduled maintenance time.
Current Status:
-
All scheduled kernel security upgrades have been completed.
-
CVE-2026-99999 has been addressed on all affected hypervisors.
-
The maintenance process has concluded.
We understand the inconvenience that unexpected maintenance delays can cause, and we sincerely appreciate your patience and understanding as we worked to complete these critical security updates safely.
Protecting our customers and maintaining the security and stability of our infrastructure remain our highest priorities.
Thank you for choosing RAVNIX.
Best regards,
RAVNIX Infrastructure Team
https://ravnix.gg
“法治之光”辅导员工作室 普法微课堂 第41讲:大学生“翻墙”浏览国外网站案
 作者:法治之光辅导员工作室
 发布时间:2026-10-09
基本案情:某高校计算机专业大学生小南,出于对境外网络内容的好奇与兴趣,擅自利用非法软件“翻墙”访问被我国法律禁止或限制的境外网站。在一段时间里,小南频繁使用该软件浏览、下载境外信息,甚至在某些境外社交平台上注册账号,参与讨论。其行为引起了网络安全监管部门的注意,并最终被公安机关查处。
一、法律依据
《中华人民共和国计算机信息网络国际联网管理暂行规定》第六条确立了一项核心义务:计算机信息网络直接进行国际联网,必须使用国家公用电信网提供的国际出入口信道,任何单位和个人不得自行建立或者使用其他信道进行国际联网。第十条进一步明确,个人使用的计算机需要进行国际联网的,必须通过接入网络进行国际联网。小南使用“翻墙”软件绕开国家出入口信道,直接违反了上述两条规定。
此外,《中华人民共和国网络安全法》第二十七条规定,任何个人和组织不得提供专门用于从事侵入网络、干扰他人网络正常功能及防护措施的程序、工具。“翻墙”软件本质上属于此类工具。
二、违法事实认定
从行政违法构成看,核心事实要素包括:(1)行为人主观上明知所用软件属于非法信道工具;(2)客观上实施了“自行建立或使用其他信道进行国际联网”的行为;(3)该行为已持续一定时间,构成“频繁使用”而非偶发。小南“频繁使用该软件浏览、下载境外信息,甚至在某些境外社交平台上注册账号,参与讨论”,已完整具备上述要件。网络安全监管部门能够发现并最终查处,说明相关访问行为已被监测系统记录留存,这在实践中也是常见的取证方式。
三、法律后果
(一)行政责任
根据《暂行规定》第十四条,公安机关可责令停止联网、给予警告,可以并处15000元以下的罚款;有违法所得的,没收违法所得。目前部分省份在此基础上将“初次违反,未造成危害后果”作为从轻情形,罚款幅度相应较低;而违法行为持续时间长、涉及面广或造成不良影响的,则适用较重的处罚档次。实践中,已有行政案例对小南式行为处以警告并处2000元罚款。
(二)校园处分
高校普遍将违反网络管理相关规定纳入校纪处分范畴。哈尔滨工程大学曾对20名使用VPN访问境外网络的学生给予警告处分,相关行为被网络安全监测系统完整记录。多所高校通报显示,涉事学生除受到公安行政处罚外,还被予以全校通报、书面检讨,相关记录记入个人诚信档案,处分永久存入档案,对升学、政审、就业产生负面影响。这意味着,行政处罚与校纪处分在实践中往往同步叠加,而非二选一。
(三)刑事责任的边界
需要区分“使用”与“提供”两种行为。单纯使用“翻墙”软件浏览信息,通常止于行政处罚层面;但若将软件推广、售卖或为他人提供翻墙服务并牟利,则可能触犯《中华人民共和国刑法》第二百八十五条“提供侵入、非法控制计算机信息系统程序、工具罪”。杭州市钱塘区检察院办理的一起案件中,被告人李某为牟利代理销售VPN软件,为至少297人次提供翻墙服务,非法获利12000余元,最终被以该罪名提起公诉。这一罪名与本案中小南的行为性质不同,但值得作为延伸警示提出:从“自己用”到“帮别人用”,法律后果会发生质变。
此外,非法“翻墙”还存在一个常被忽视的后果:使用境外社交平台过程中若接触、转发境外有害信息,可能涉嫌危害国家安全类违法,即使本人并无明确的政治意图,“好奇点击”也可能被记录并追责。福建师范大学通报的宋某案中,当事人“翻墙”后点击广告链接进入某反华政党网站,出于“免费浏览”的目的填写个人信息并注册,随后收到拉票、筹款邀请,最终被处以警告的行政处罚。
四、对大学生群体的启示
启示一:法律不区分“偶尔用”和“经常用”,使用即违法。 不存在“只是看看不违法”的侥幸空间。非法“翻墙”的违法性在于“使用非国家批准的通道进行国际联网”这一行为本身,而非浏览内容的性质。一旦使用,行为即已完成,公安机关即可依法查处。
启示二:行政处罚的记录会跟随你进入职场政审环节。 案底不因“只是警告”而消失。奖学金评定、保研资格、公务员考试政审、参军入伍审查中,此类记录均可能成为实质性障碍。一次侥幸的“翻墙”,代价可能远高于获取的境外信息本身。
启示三:真有学术需求,走合法渠道,不要自行“想办法”。 高校图书馆普遍购买了外文数据库、提供国家数字图书馆等合法资源,确需访问境外学术资源的,可通过学校图书馆数据库导航、馆际互借等正规途径获取。不能因为“数据库没有我要的”就自行安装代理工具,学术正当性不能替代程序合法性。
启示四:把“不帮别人翻墙”作为一条底线。 同学之间互相分享“翻墙工具”看似人情,实则是法律风险的传递。从自己使用到向他人提供,行为性质从行政违法跃升为可能的刑事犯罪。不推广、不转发、不代购、不搭建,是大学生在网络社交中应当自觉守住的一条底线。
供稿:“法治之光”辅导员工作室
审稿:杨德齐
审核:徐芳
可以减少一个目标大学了
虽然本来也很难考上 
恶法非法!
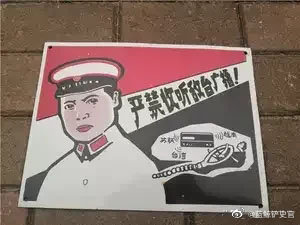
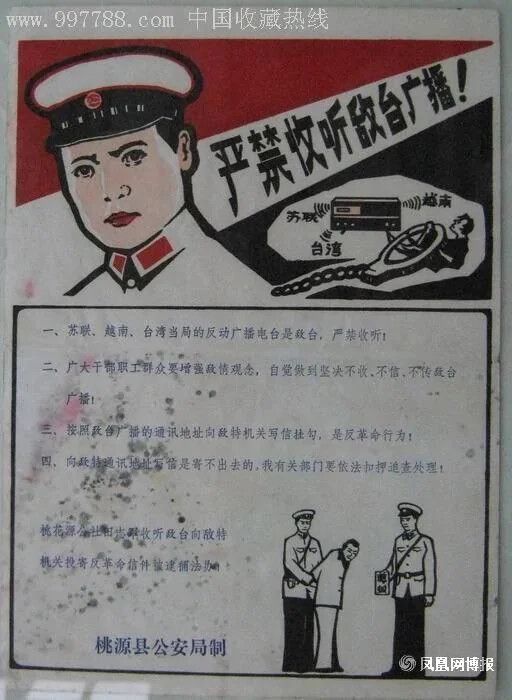
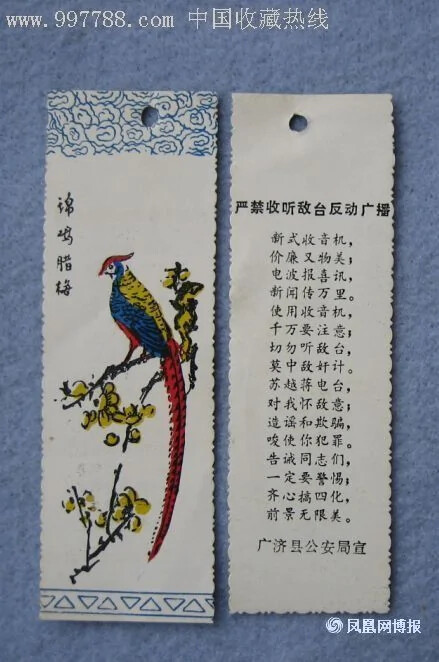
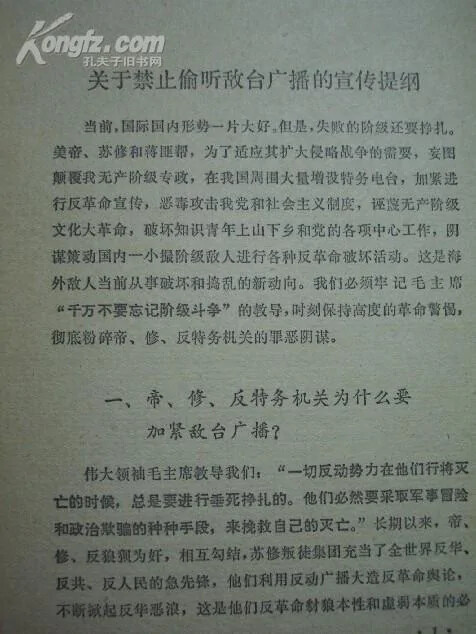
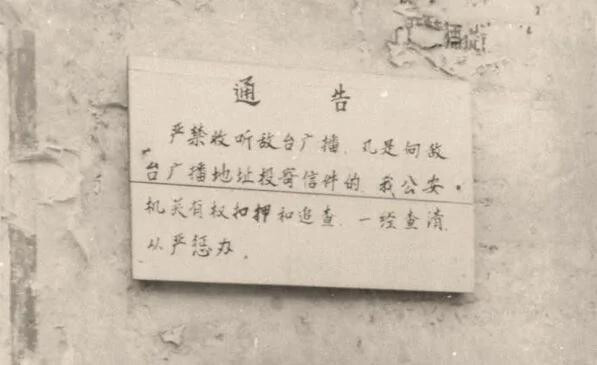
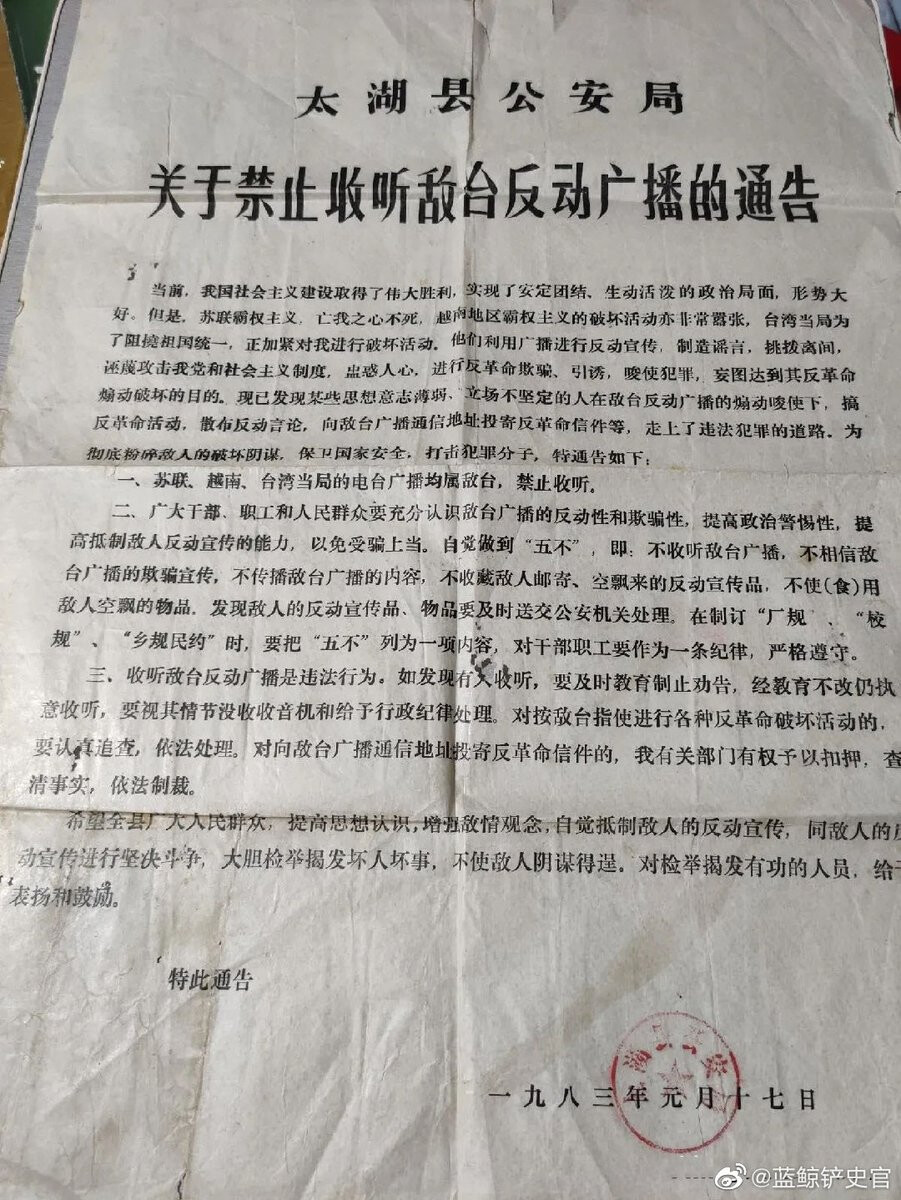
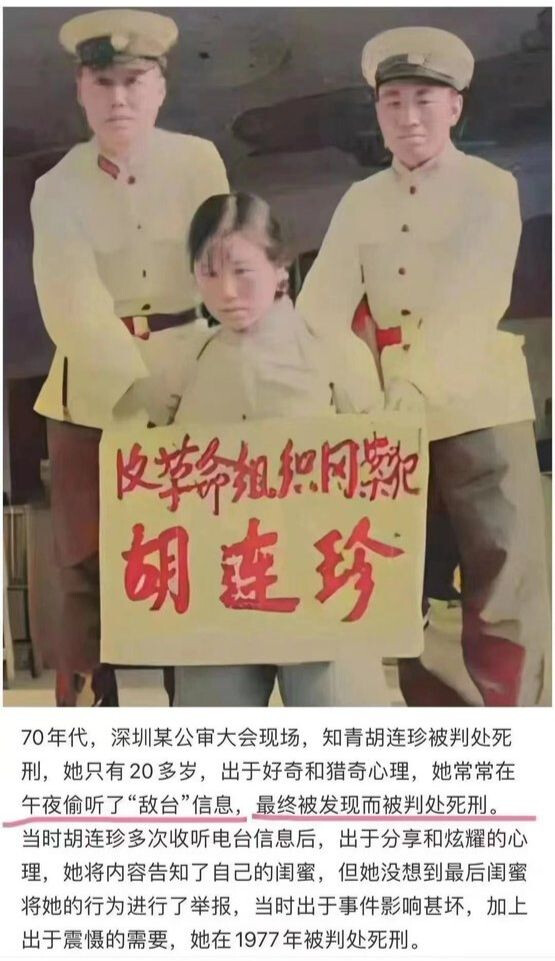
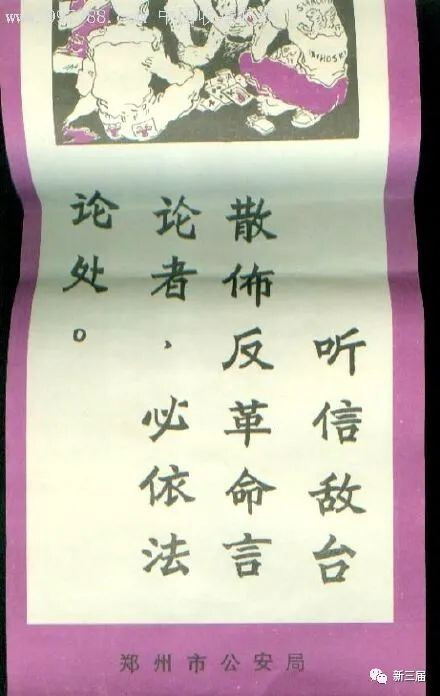
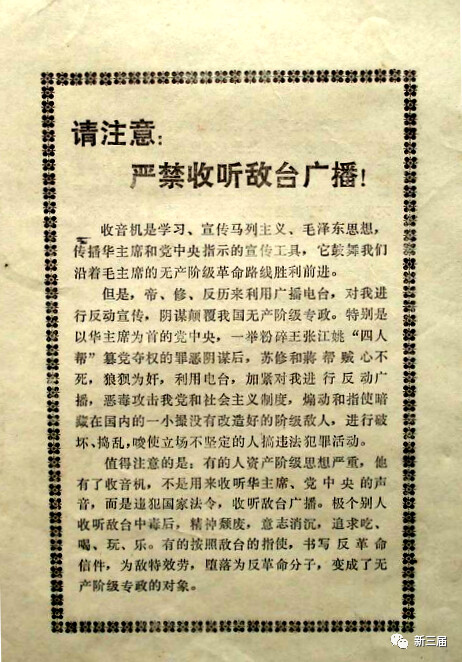
| 崇義縣公安局 關於禁止收聽反動廣播的 |
|---|
公 告
1983年4月19日
發布機關:崇義縣公安局
 姊妹計劃
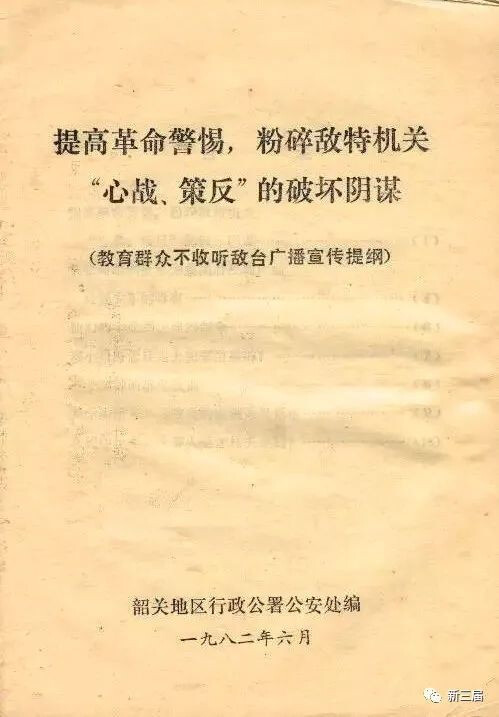
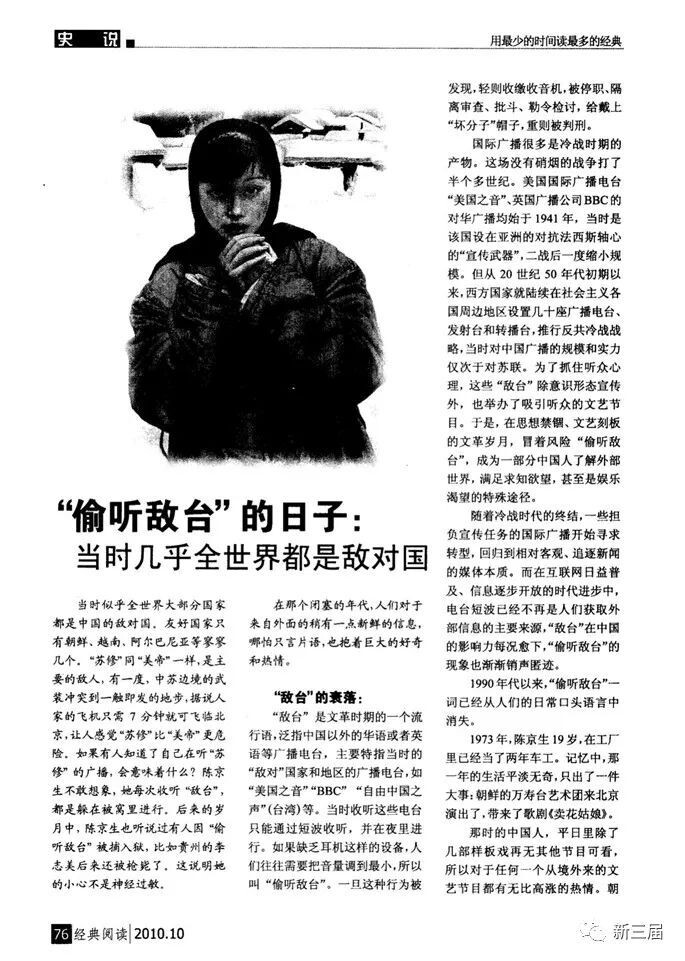
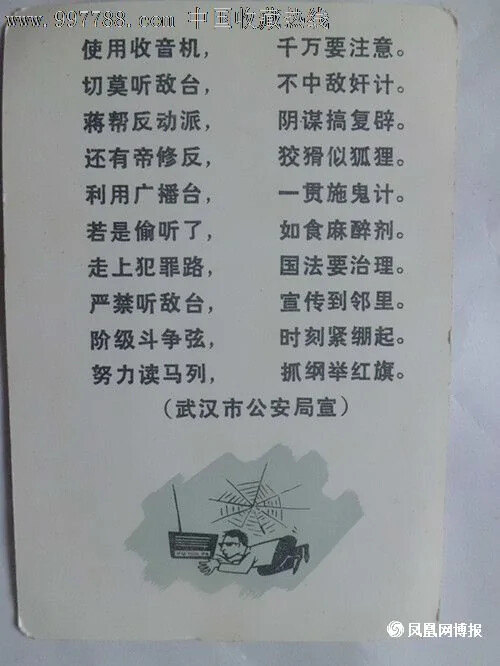
近年來,特務機關的「心理作戰」破壞活動極為囂張,妄圖破壞我安定團結的政治局面和「四化」建設的順利進行。為了粉碎敵人的「心戰」破壞陰謀,有效地打擊敵人,保護人民,促進政治上的安定團結。特公告如下:
一、蘇聯、越南、台灣當局的廣播電台,在現階段均屬敵台,嚴禁收聽。
二、廣大幹部、職工和人民群眾,要提高政治警惕性和政治「免疫力」,自覺地做到不收聽敵台廣播,不相信敵台廣播的欺騙宣傳,不傳播敵台廣播的內容。不收藏、不收看敵人空飄的反動宣傳品。不私分、不食用敵人空飄的「心戰」物品,並及時上交公安機關處理。
三、發現收聽反動廣播的,要及時教育制止。對那些不聽教育,而執意收聽敵台,並按敵台指使教唆進行各種反革命破壞活動者,要認真追查,嚴肅處理。
四、凡向敵台廣播地址投寄的反革命信件,我有關部門有權予以扣押和追查。一經查清,依法處理。
希望全縣廣大人民群眾,提高警惕,增強敵情觀念,自覺遵守不收聽敵台廣播,並積極大膽地檢舉揭發反革命的破壞活動,決不讓敵人的陰謀得逞。對檢舉揭發的有功人員,給予表揚和獎勵。
特 此 公 告
(崇義縣公安局章)一九八三年四月十九日
“只要天安门挂着毛主席像,你们谁也别说自己年轻,我们都是一代人”
崔健一直是對的⋯⋯
https://ent.sina.com.cn/m/c/2013-11-14/20114043086.shtml
作詞:崔健
作曲:崔健
突然的開放 實際並不突然
現在機會到了 可誰知道該幹什麼
紅旗還在飄揚 沒有固定方向
革命還在繼續 老頭兒更有力量
錢在空中飄蕩 我們沒有理想
雖然空氣新鮮 可看不見更遠地方
雖然機會到了 可膽量還是太小
我們的個性都是圓的 像紅旗下的蛋
頭突然出來 是多年的期待
挺胸抬頭叫喊 是天生的遺傳
心裡當然明白 我們是誰的後代
無論行為好壞 內心還是清白
權力在空中飄蕩 經常打在肩上
突然一個念頭 不再跟著別人亂走
雖然身體還軟 雖然只會叫喊
看那八九點鐘的太陽 像紅旗下的蛋
肚子已經吃飽了 腦子也想開了
別說這是恩情 永遠報答不盡
我們不再是棋子兒 走著別人劃的印兒
自己想試著站站 走起來四處看看
現實像個石頭 精神像個蛋
石頭雖然堅硬 可蛋才是生命
媽媽仍然活著 爸爸是個旗桿子
若問我們是什麼 紅旗下的蛋